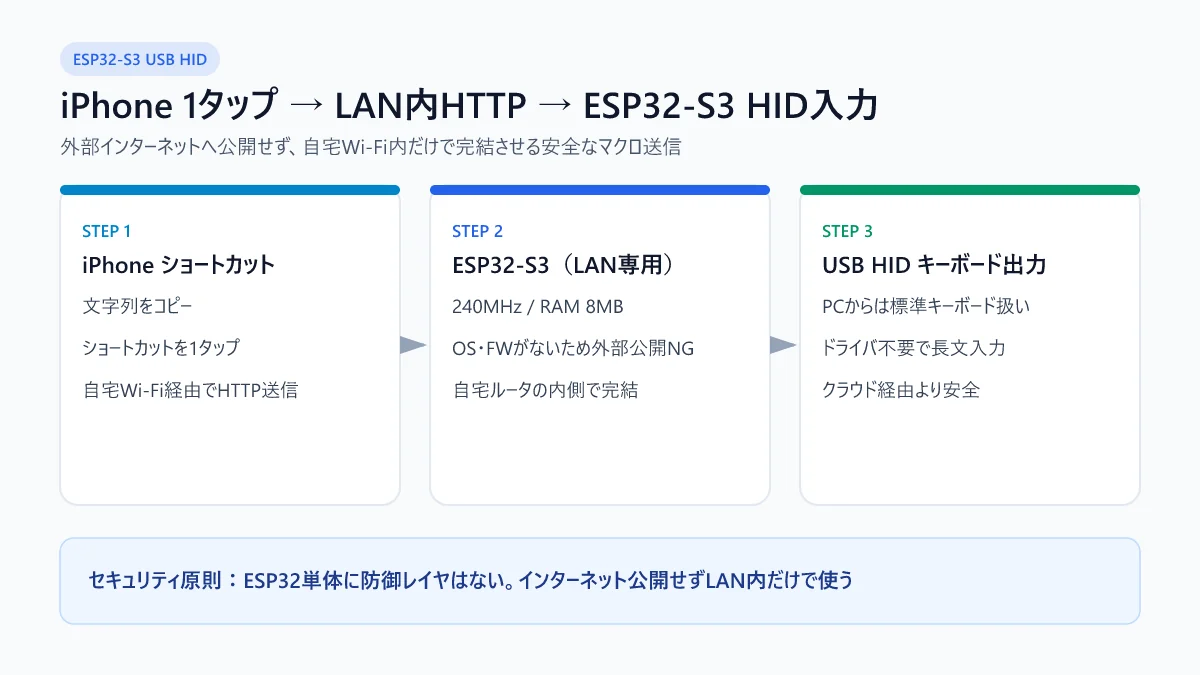
長いコマンドや定型文、コードスニペットをスマホ側でコピーし、iPhoneのショートカットを1タップするだけで、目の前のPCへUSBキーボードとしてそのまま打ち込んでくれる装置があれば作業がかなり速くなる。しかもクラウドのクリップボード共有サービスを経由しないため、外部サーバに履歴を残さずローカル完結できる点も魅力だ。ここでは iPhone → 自宅Wi-Fi → ESP32-S3(USB HID) → PC という構成の設計と、「ESP32単体を外部インターネットへ晒してはいけない理由」をまとめた。
1. 「コピー → 1タップ」を実現する最短構成
この仕組みで一番大事なのは、「iPhone側のWi-Fiをいちいち切り替えず、普段の自宅ネットワークのまま1タップで完結すること」だ。要求仕様から逆算すると、ハードウェア構成はほぼ一択になる。
- 送信側(iPhone):クリップボードの内容を取得し、自宅LAN内のESP32のIPアドレスへHTTP POSTで送るショートカットを1つ作る。
- 中継側(ESP32-S3 / ESP32-S2):Wi-Fiで自宅ルータに常時接続しつつ、PCからはドライバ不要の標準USB HIDキーボードとして認識させる(Arduino Leonardo/Pro MicroでもUSB HIDは可能だが、Wi-Fi内蔵のESP32-S3なら1チップで済む)。
2. 「ESP32だけで外部からの攻撃を防げるか」の現実
ここで気になってくるのが、「もし外出先からも叩けるようにポート開放したら、ESP32側のプログラムだけで防御できるのか」という点だ。結論から言えば、現実的にはほぼ無理である。
| 防御レイヤ | 一般的なPC / Linuxサーバ | ESP32(単体マイコン) |
|---|---|---|
| OS・プロセス分離 | Linux/BSD、権限分離、ASLRあり | OSなし(裸のCプログラムが直で動く) |
| ファイアウォール | iptables / nftables 等で遮断可能 | 本格的なFWや侵入検知の仕組みがない |
| リソース余裕 | 数GBのRAMとGHz級CPU | 240MHz / RAM 8MBクラス(DoS一発で詰む) |
| セキュリティ更新 | CVE修正が自動で降ってくる | ライブラリの脆弱性を自分で追って焼く必要 |
3. 安全に運用するためのネットワーク設計
安全に使う鉄則は「自宅ルータの内側(プライベートLAN)だけに閉じる」ことだ。HTTPのエンドポイントに簡単な共有トークン(簡易認証ヘッダ)を付けたうえで、外部からのポート開放は一切行わない。もしどうしても外出先から自宅PCへ入力を飛ばしたい場合でも、ESP32を公開するのではなく、WireGuard等のVPNで自宅ネットワーク内に入ってから叩く形にすればリスクを大幅に抑えられる。
#include <WiFi.h>
#include <WebServer.h>
#include "USB.h"
#include "USBHIDKeyboard.h"

USBHIDKeyboard Keyboard;
WebServer server(80);
const char* LOCAL_TOKEN = "change-this-local-token";

void handleType() {
  if (server.header("X-Local-Token") != LOCAL_TOKEN) {
    server.send(403, "text/plain", "Forbidden");
    return;
  }
  String text = server.arg("plain");
  if (text.length() > 0 && text.length() <= 512) {
    Keyboard.print(text);
  }
  server.send(200, "text/plain", "OK");
}
4. 実用マクロキーボードとして仕上げるコツ
USB HIDで日本語や記号を打ち込むときは、OS側のキーボード配列(JIS配列かUS配列か)によって記号のキーコードがズレることがある。最初は英数字と基本的なコマンド文字列からテストし、よく使う定型文ごとにショートカットを分けておくと毎日の入力作業が確実に楽になる。
定型マクロに使う強固な文字列を作りたいときは、パスワード生成ツールでランダム文字列を用意して運用するのも相性が良い。