Skip to content
  1. Blog
  2. Files

Files#セキュリティ#ファイル#Windows

「スパコンでも解読できない」と言われるAES-256暗号化はなぜそんなに強いのか?仕組みと唯一の穴

WindowsのBitLockerやVeraCryptなどで使われている「AES-256」や「ChaCha20」などの暗号化は、なぜ捜査機関のスーパーコンピュータを使っても総当たりで解けないと言われるのか。 数学的な鍵空間の大きさと、実際の運用で破られる「唯一の落とし穴」をまとめました。

Written by the site’s operator1 min read
2の256乗通りの鍵探索の天文学的規模と人間のパスフレーズ弱点のイメージ写真
数学的に2²⁵⁶通りを総当たりすることは不可能でも、「短いパスワード」や「抜き取られる回復キー」など実運用の入口が唯一の穴になる。Photo: Tony Webster from Minneapolis, Minnesota, Unite... / CC BY 2.0 / Wikimedia Commons

Windowsの BitLocker やオープンソースの暗号化ソフト VeraCrypt について調べていると、「現在のスーパーコンピュータを総動員しても、標準的な AES-256 を総当たりで解読することは事実上不可能」という説明をよく見かけます。「とはいえ、最新の量子コンピュータや国家機関レベルの計算力があればいつか解けるのでは?」と思うかもしれませんが、アルゴリズムそのものが破られていない限り、256ビットの鍵を力技で探すのは物理法則のレベルで不可能な領域に入っています。

なぜ「256ビット」は総当たりで絶対に探せないのか

暗号の強さを決めているのは、元のファイルへ戻すための「鍵(パターン)」が何通り存在するかという大きさです。

AES-256では、鍵のパターンが 2の256乗(約 10の77乗 通り) 存在します。数字が大きすぎてピンときませんが、よく比較に出される「観測可能な宇宙全体にある原子の数」がおよそ 10の80乗 個程度と言われているため、宇宙中の砂粒どころか宇宙にある全原子の中からたった1つの正解を当てにいくような確率になります。

  • たとえば1秒間に何億回・何兆回と鍵を試せるスーパーコンピュータを何万台並べて計算し続けても、すべての組み合わせを試し終わる前に太陽や宇宙の寿命の方が先に来てしまいます。
  • また、仮に今後実用的な量子コンピュータが登場しても、AES-256のような共通鍵暗号に対して総当たり時間を平方根に縮める程度(それでも 2の128乗 通りの探索が必要で、現実的な時間では全く解けない)とされており、当面は安全性が揺らがないと評価されています。
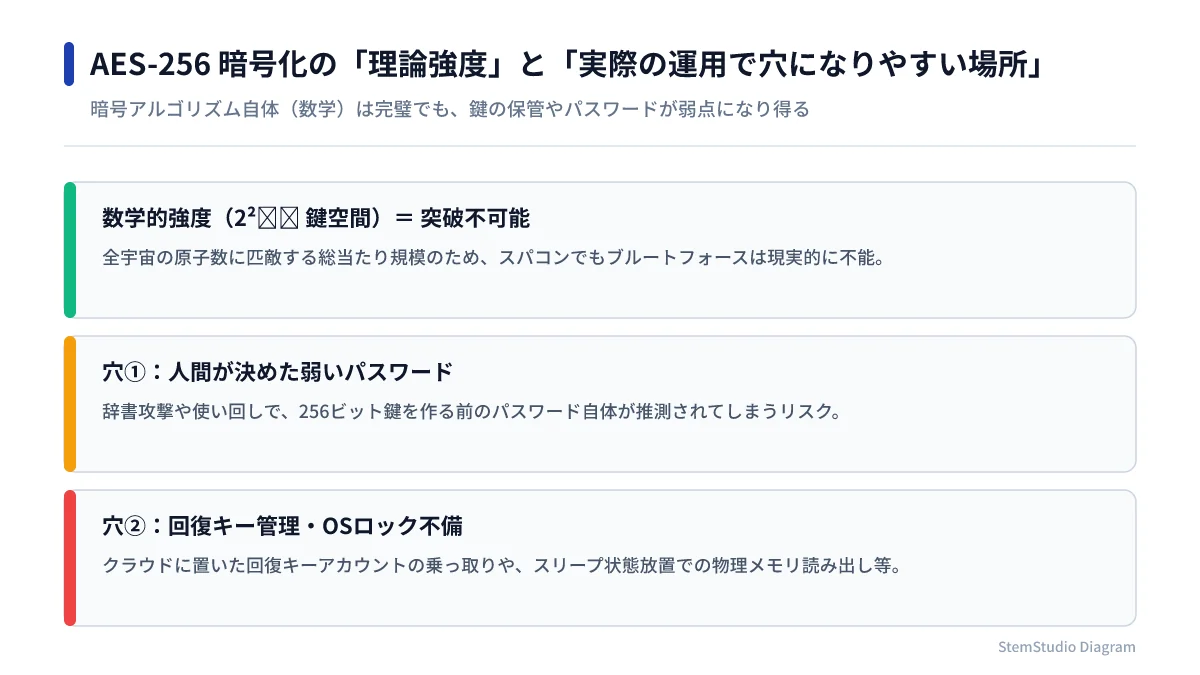
AES-256暗号本体の強度と人間側パスワード・TPM・回復キー管理リスクの全体構造図解
アルゴリズムを破ろうとする攻撃者はいない。守るべきは長いパスフレーズ、適切なTPM PIN、回復キーの安全な保管場所。

ただし「技術的に解けない」ことと「実運用で守れる」ことは別

これほど暗号そのものが強固であるにもかかわらず、実際の事件や調査で暗号化ファイルが開かれてしまうケースがあるのは、暗号アルゴリズムが破られたからではありません。ほぼすべてが「鍵の作り方」か「運用側の穴」を突かれた結果です。

  1. 人間が覚えられる「弱いパスワード」を鍵にしてしまった暗号がどれだけ256ビットの強さを持っていても、それをロック解除するパスワードが「誕生日」「英単語の組み合わせ」「8文字程度の短い文字列」だと、攻撃者は全通りを試す代わりに辞書攻撃で人間が考えそうなパスワードだけを高速に総当たりします。暗号が強くても入り口のパスワードが弱ければ数秒〜数日で破られます。
  2. 起動中(復号済み)のメモリや別の未暗号化領域から抜かれる暗号化ドライブをロック解除してPCを使っている最中は、OSがファイルを読み書きするために復号用の鍵をメモリ(RAM)上に展開しています。マルウェアに感染したり、スリープ状態のまま押収されてメモリ解析を受けたりすると、暗号を総当たりするまでもなく鍵や生データが読まれるリスクがあります。
  3. バックアップや一時ファイルが暗号化されていないCドライブだけ暗号化して、クラウド上の同期先や別付けの外付けUSBメモリにはそのままコピーを残してしまうパターンです。

自分のPCやドライブを確実に守りたいなら

暗号そのものはすでに十分な強度があるため、重要なのは独自開発の怪しい暗号ソフトなどを使わず、世界中の研究者から監査されている標準技術(OS標準のBitLockerや、実績のあるVeraCryptなど)を選んだうえで、パスワード(パスフレーズ)を十分に長くランダムなものにすることです。

暗号化そのものの強さと、人間が作るパスワードの強度は別物として切り分けて考えておくと、データ保護で一番大事なポイントを外さずに済みます。長いランダムなパスフレーズを作るときは、パスワード生成ツールのように文字種と長さを揃えて作るのも手軽な方法です。
Tools for this article

Share this article
Share on X

Read next

Files

HDDを手放す前に:クイックフォーマットでは消えない理由と、diskpart / ddでの完全消去

不要になったHDDや中古PCを売ったり廃棄したりする前に必要な、データ復元ソフトでも戻せない完全消去の方法。 Windows標準の「diskpart clean all」と、Linux/TrueNAS環境での「dd」コマンドの手順と注意点をまとめました。

#ストレージ#セキュリティ
Network

技術的な難易度は攻撃側の方が高そうなのに、なぜセキュリティは「攻撃側が有利」と言われるのか

システムを破るハッキングには高度な知識が要りそうなのに、なぜセキュリティの世界では「攻撃側が圧倒的に有利」と言われるのか。 パズルのたとえと自動化コストの視点から「攻撃と防御の非対称性」を整理しました。

#セキュリティ#ネットワーク
Network

VPNはどこまで通せて、なぜ全部は抜けないのか。TrueNAS上のTailscaleが学校フィルタリングで止まる仕組み

「VPNを繋げばどんな制限も回避できる」わけではない理由を、Tailscale(WireGuard)の通信構造・Exit Node・UDP遮断・DPI(ディープパケットインスペクション)・VPNプロトコルごとの違いから整理した。

#VPN#Tailscale
Essays & Notes

AI文章っぽい定型句を避けて、ChatGPT過去ログの「実測と失敗」を一次記事にする

AI生成文章に出やすい導入定型句の傾向を確認しつつ、一般論の焼き直しではなく自分のChatGPTエクスポートに眠る実機検証や失敗談をブログ記事へ起こす編集方針をまとめた。

#ライティング#ブログ運営
Essays & Notes

なぜ減価償却で「100万円使って赤字」ではなく1円(備忘価額)を残すのか

設備投資した年の現金支出(キャッシュフロー)と本業の稼ぐ力(損益計算)を切り分ける減価償却の意味と、償却完了後に帳簿へ1円(備忘価額)を残す理由、建物の定額法統一を整理した。

#会計#減価償却
Essays & Notes

「6時半」に違和感がないのにデンマーク語の20進数を奇妙に感じるのはなぜか

時(24進)+分(60進)+半(2進)の雑種である「6時半」は自然なのに、デンマーク語の50・70・90の20進数表現を難しく感じる理由を「パターン認識と文化バイアス」から考察した。

#数学#認知科学

All articles



