職場や学校のWi-Fi・プロキシ環境について話していると、「ネットワーク管理者には閲覧したURLや検索ワードまで全部見えている」という話と、「HTTPSで暗号化されているから中身までは復号できないはず」という話の両方を聞くことがあります。仕組みから考えると、HTTPSは端末とサーバーの間を暗号化して第三者の盗聴を防ぐための仕組みですから、途中でプロキシを経由したからといって勝手に中身を復号できるわけがありません。それなのになぜ見られるケースが存在するのか――答えは「使っている端末に管理側のルート証明書が入っているかどうか」という1点の違いにあります。
1. 私物端末(プロキシのみ)の場合:見えるのは「どのサイトに繋いだか」まで
自分のスマートフォンや個人のパソコンのように、学校や会社から渡された専用の証明書が入っていない状態でWi-Fiやプロキシに接続した場合、暗号化されたHTTPS通信の中身を管理者側が勝手に復号することはできません。仮に無理やり割り込んで偽の証明書を出しても、ブラウザがすぐに警告画面を出して通信を止めます。
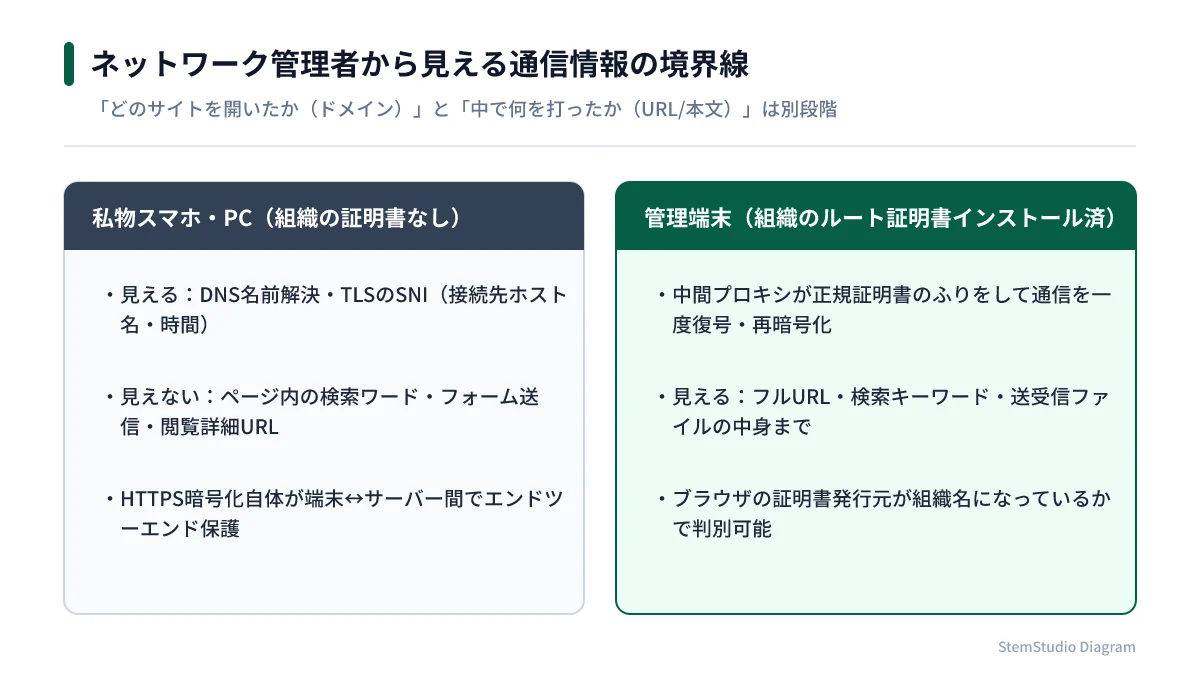
この状態で見えているものと見えていないものは、はっきり分かれます。
- ネットワーク側に見えている情報: 接続先のドメイン名(どのサービスやサイトにアクセスしたか)、接続した日時・通信量、端末のIPアドレスやMACアドレス(DNS問い合わせやTLSハンドシェイク時のSNI情報から把握できます)。
- 見えていない情報: ドメインより後ろの具体的なページURL(どの記事やどの動画を開いたか)、検索窓に入力したキーワード、フォームに入力した内容やページ内のテキスト。
つまり私物端末であれば、「何時にYouTubeや特定のドメインへアクセスしたか」という記録は残っても、何を見ていたかの詳細までは技術的に覗けない状態になります。
2. 管理端末(ルート証明書入り)の場合:SSLインスペクションが動く
一方で、企業支給の社用PCや学校から配布された管理端末(MDMでプロファイルが管理されている端末)では、話がまったく変わります。ここでは SSLインスペクション(SSL可視化・復号) と呼ばれる仕組みが使われていることが多いためです。
- 管理されている端末には、最初からOSやブラウザの設定として「その組織が発行した専用のルート証明書」が「信頼できる認証局」として登録されています。
- 端末がWebサイトへアクセスしようとすると、途中のファイアウォールやプロキシ装置が一度その通信を受け止め、対象サイトの代わりになる証明書をその場で動的に発行して端末へ返します。
- 本来なら「見知らぬ偽の証明書」なのでブラウザが弾くところですが、端末側に親となるルート証明書が入っているため、ブラウザは警告を出さずに「正規の通信だ」と判断して信頼します。
その結果、端末と管理装置の間、管理装置と外部サイトのサーバーの間という2本の暗号化通信に分割され、間の管理装置の中では一度復号された状態を通すことができます。こうなると、具体的なURLのパスから検索キーワード、送信内容まで記録できるようになります。
まとめ:境界線は「証明書の有無」
暗号化の仕様上、プロキシサーバーをただ通すだけでHTTPSの通信を魔法のように解読できるわけではありません。「端末側に組織のルート証明書が組み込まれている管理環境かどうか」で、ドメイン止まりの記録になるか、中身まで見えるかの境界線がはっきり分かれます。仕組みを知っておくと、ネットワークをまたぐときのデータの扱い方も判断しやすくなります。