ルーターのセキュリティについて調べていると、インターネットからの直接攻撃だけでなく、「同じLAN内(同じWi-Fiネットワーク内)の端末経由でルーターの管理画面を書き換えられる」という手口がよく挙げられます。「ルーターは外の危険から家の中を守る機器なのに、そもそもLAN内にいる端末からルーターに干渉できてしまうのはなぜか?」と不思議に感じますが、これには家庭用・業務用を問わず多くのネットワーク機器が長年抱えてきた設計上の前提が関係しています。
原因は「LAN側からのアクセス=本人で安全」という性善説
ルーターは本来、WAN側(インターネット)とLAN側(家や社内)の境界でパケットを遮断する防壁です。そのため初期の設計思想では、「壁の内側であるLAN側から管理画面にアクセスしてくる端末は、持ち主本人だから信頼できる」という前提が強く置かれてきました。
その結果、いくつかの無防備なポイントが残りやすくなっています。
- 出荷時の初期パスワードのまま放置されやすい: WAN側の通信と違い、LAN側からのログイン画面は常に開いているため、マルウェアに感染したPCやスマホがLAN内に入ると、
192.168.1.1や192.168.0.1などの典型的な管理IPに対して、メーカーごとの初期ID・パスワードを自動で試すことができます。 - 管理画面が暗号化されていない(HTTP通信のまま): 多くの家庭用ルーターでは管理画面への接続にHTTPSではなく平文のHTTPが使われているため、同じWi-Fiに接続された不審な端末が通信を覗き見できる環境だと認証情報が抜かれやすくなります。
- 古いファームウェアやUPnPの悪用: 内蔵OSに既知の脆弱性が残ったままサポート終了(EOL)になっている機器や、LAN内のアプリから自動でポート開放を要求できる
UPnPがオンになったままの機器は、内部の悪意あるプログラムから設定を変えられる踏み台になりやすいです。
自分のルーターで今日確認できる自衛ポイント
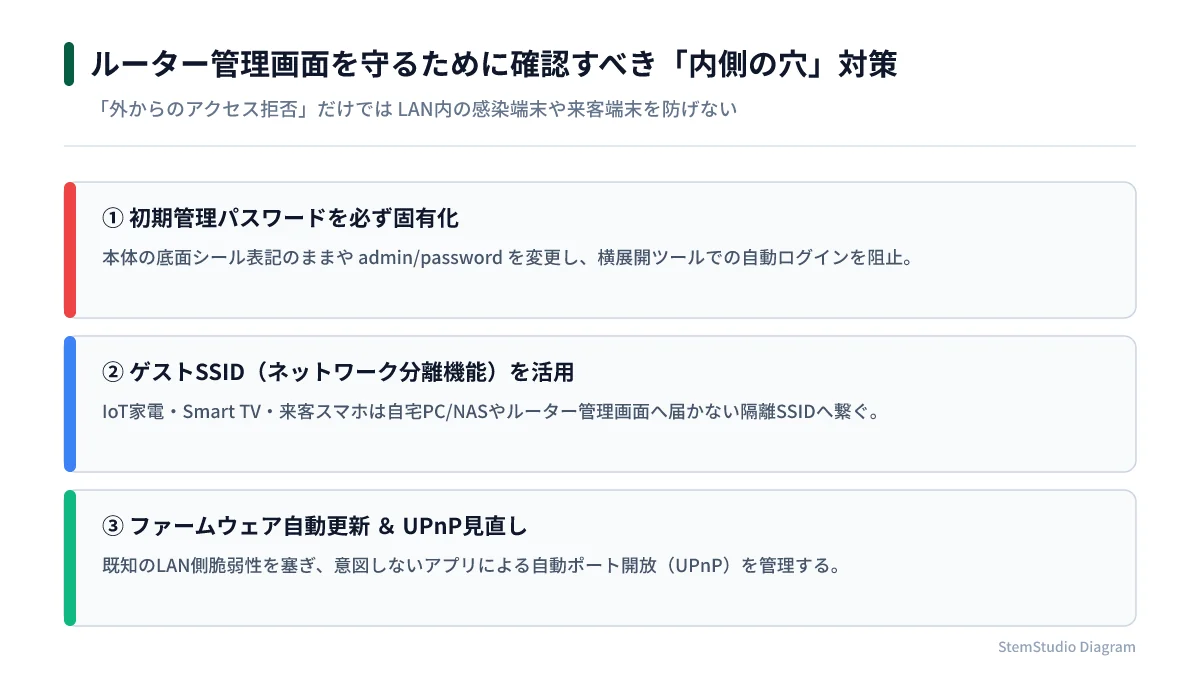
外部(WAN側)のファイアウォールが効いていても、スマホやPCの1台が怪しいアプリやウイルスを踏めば、その端末は「LANの内側」からルーターへ話しかけられるようになります。家庭のルーターで最低限見直しておきたいのは次の4点です。
- 管理画面のログインパスワードを必ず初期値から変更する: Wi-Fiの接続パスワードだけでなく、ルーター設定画面に入るための管理者パスワードを独自の長いものに変えておきます。
- ファームウェアを最新に保つ(サポート切れ機器をメインに使わない): 自動更新がオフになっていないか確認し、すでにメーカーの更新提供が終わっている古いルーターは買い替えを検討します。
- 不要ならUPnPやWAN側からのリモート管理をオフにする: 外部からルーター設定を開く機能は、使う予定がなければ必ず無効化します。
- 来客やIoT機器は「ゲストWi-Fi(ネットワーク分離)」に分ける: 自分のPCやNASが入っているメインのLANとは別セグメントに隔離できる機能があればオンにしておくと、万が一IoT家電などが侵害されてもルーター設定画面や他端末へ届きにくくなります。
「外からの攻撃だけ閉じておけば安全」と考えがちですが、ルーターの内側もまた保護すべき領域として管理者パスワードを締めておくのが今の時代には安心です。