PCでオンラインゲームを起動しようとすると、最初に Easy Anti-Cheat(EAC) のスプラッシュ画面が表示されることがよくあります。ただの監視ソフトなら普通のアプリと同じように動けば良さそうなのに、なぜ多くの近代的アンチチートはWindowsの一番深い場所(カーネルレベル)にドライバを組み込んで動くのでしょうか。
1. 通常のアプリ権限(Ring 3)では守りきれない理由
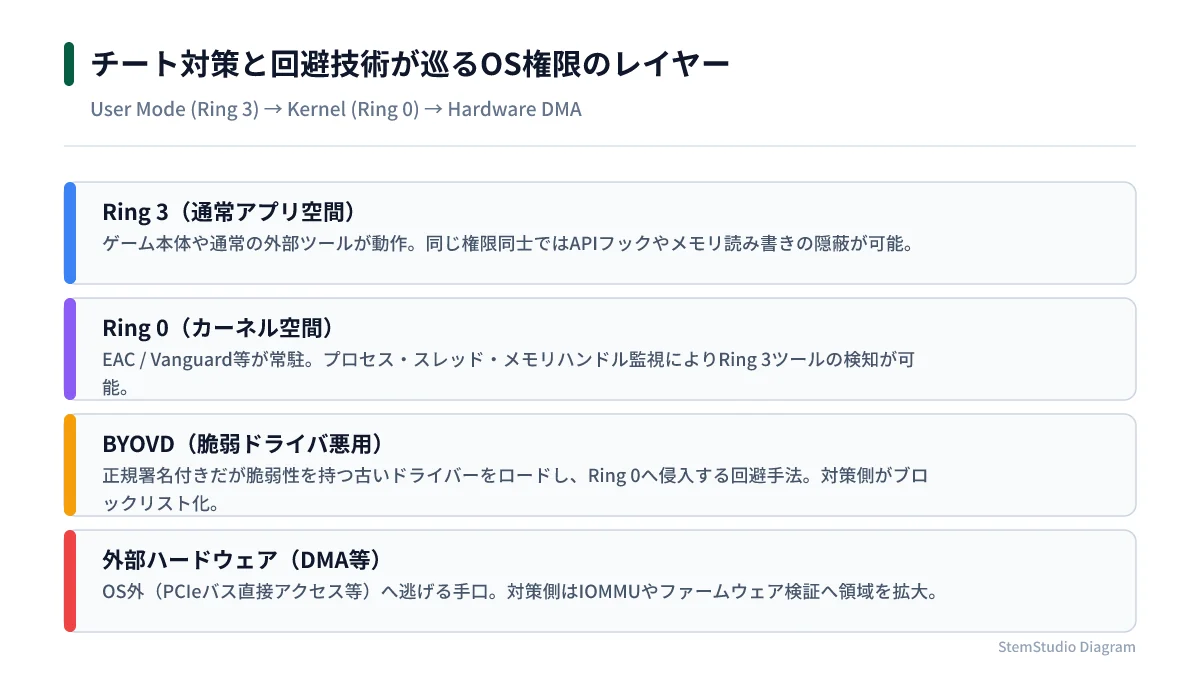
Windowsのプログラムには、実行権限の階層(プロテクションリング)があります。
- ユーザーモード(Ring 3): ゲーム本体やブラウザ、通常のアプリが動く領域。OSによってメモリ空間が隔離されており、他のプログラムの深い動作までは監視できません。
- カーネルモード(Ring 0): OSそのものやデバイスドライバが動く最高権限の領域。メモリ管理やハードウェアへのアクセスをすべて把握できます。
もしチート側がRing 0(カーネルドライバ)に潜り込んでゲームプロセスのメモリを直接覗き見たり書き換えたりした場合、同じユーザーモード(Ring 3)で動いているアンチチートからはチートプログラムの存在自体を隠蔽されてしまい、検知する手がかりが消えてしまいます。そのためアンチチート側も同格以上の権限であるカーネルモード(Ring 0)に常駐し、OSのAPIフックやプロセスへの外部アクセス(OpenProcessなど)を根本でブロックするハイブリッド構成を採っています。
2. イタチごっこの現在地:BYOVD や外部ハードウェア(DMA)
防御側がカーネル層まで降りて未署名ドライバの読み込みを厳しく監視するようになると、チート側も通常のソフトウェアではなく別の抜け道を探すようになります。
- BYOVD(Bring Your Own Vulnerable Driver): Windowsでは正当なデジタル署名がないドライバをカーネルへ読み込めないため、過去の正規ハードウェアメーカー(古いRGB照明制御やマザーボードユーティリティなど)が配布していた「署名はあるが脆弱性を抱えた古いドライバ」を悪用し、そこからカーネルメモリを書き換えようとする手口。
- DMA(Direct Memory Access)ハードウェア: ソフトウェアではなく、PC内部のPCIeスロットに専用のFPGAボードを物理的に挿し、OSを経由せずにメモリ上の敵位置情報などをハードウェアレベルで別PCへ読み出す手口。
ここまで来るとソフト側での完全検知が難しくなるため、アンチチート側は脆弱な既知ドライバのブラックリスト化(ブロック)や、物理PCIeデバイスの構成異常検知、さらにはサーバー側での行動統計解析まで組み合わせて対抗しています。オンラインゲームの起動時に裏で動いている仕組みを辿ると、OSレベルの深い攻防がずっと続いていることがわかります。