コンテンツへスキップ
  1. ブログ
  2. ネット・セキュリティ

ネット・セキュリティ#セキュリティ#ネットワーク#考え方

技術的な難易度は攻撃側の方が高そうなのに、なぜセキュリティは「攻撃側が有利」と言われるのか

システムを破るハッキングには高度な知識が要りそうなのに、なぜセキュリティの世界では「攻撃側が圧倒的に有利」と言われるのか。 パズルのたとえと自動化コストの視点から「攻撃と防御の非対称性」を整理しました。

StemStudio の中の人3分で読める
100個の防壁すべてを守る防御側と1箇所の隙間だけ探す自動攻撃の非対称性のイメージ写真
攻撃コストは自動化でほぼゼロになり、防御側は全箇所の維持を求められる。前提を「突破されても広がらない設計」へ変えるのが鍵。写真: Chole Wu / CC BY-SA 4.0 / Wikimedia Commons

サイバーセキュリティの解説を読んでいると、必ずと言っていいほど「攻撃と防御の非対称性(攻撃側が圧倒的に有利)」という言葉が出てきます。ただ、素朴なイメージとして「何もないところからセキュリティを破る攻撃側の方が、技術的な難易度はずっと高いはずでは? 守る側は既定のアップデートを当てたりファイアウォールで閉じたりすればいいだけでは?」と感じることがあります。実際、ゼロデイ脆弱性を自力で見つけて攻撃コードを書く技術レベルは極めて高いものです。それにもかかわらず攻撃側が有利と言われる理由は、技術難度ではなく「勝利条件」と「コスト構造」の違いにあります。

1. 「1箇所だけ見つければ勝ち」と「100箇所すべて守らないと負け」

攻撃と防御で一番残酷な差が出るのが、求められる完璧さのレベルです。

  • 攻撃側のゴール: システムを構成する何百もの設定・プログラム・人の運用のうち、たった1つでも隙(脆弱性や設定ミス、使い回しパスワード)を見つければ目的を達成できる。何度失敗しても、別の入り口を探せばいいだけです。
  • 防御側のゴール: サーバーのOS、ミドルウェア、Webアプリ、ルーター設定、社員や管理者のパスワード管理に至るまで、すべての入り口を24時間365日、1つも漏らさず守り続けなければいけない。

1000ピースのパズルにたとえるなら、防御側は1ピースでも抜け落ちたら負けで、攻撃側は999回弾かれても1回だけ穴が嵌まれば勝てる、というルールで戦っていることになります。
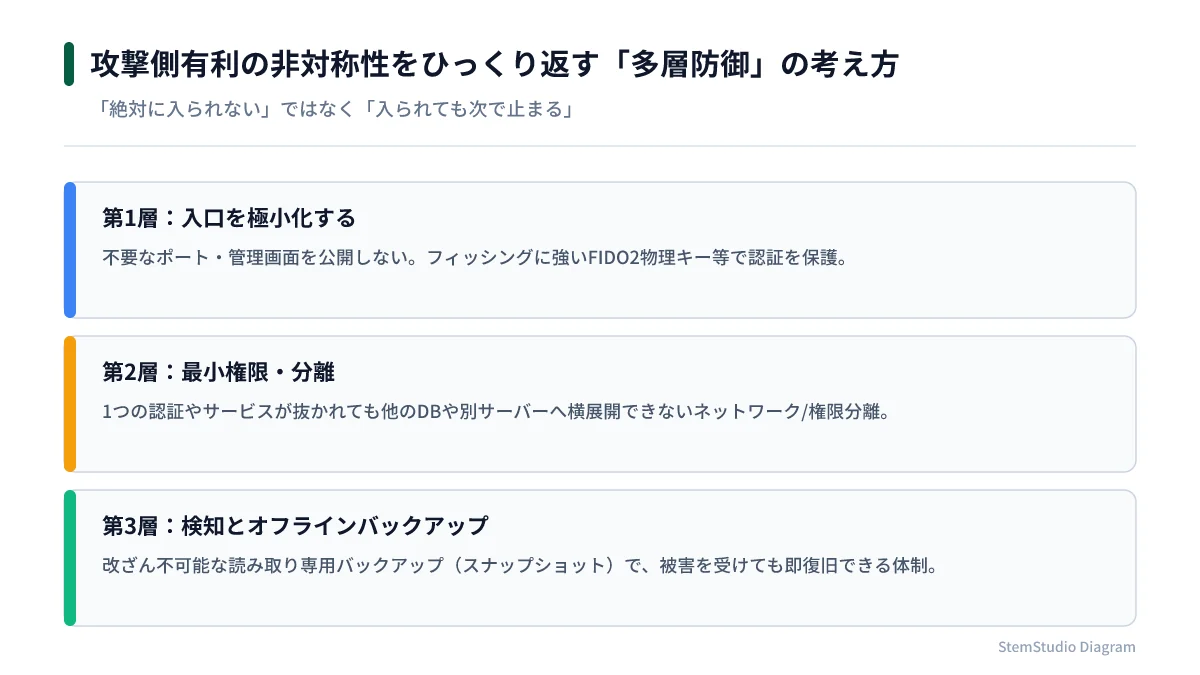
侵入防止100%主義から多層防御(最小権限・多要素・隔離)への思考転換図解
ハードウェアキーによるフィッシング耐性MFAやネットワーク分離を組み合わせ、「1つ抜かれても終わりにならない」構造を作る。

2. 「自動スキャン」によって攻撃1回あたりのコストがほぼゼロになった

もう1つの理由は、攻撃をしかける手間が自動化によって劇的に下がっている点です。

自宅サーバーで少しポートを開放したことがある人なら体感しやすいですが、インターネット上にIPアドレスを公開した瞬間から、世界中のボットが総当たりでSSHログインや管理画面への侵入を自動的に試し続けます。攻撃者は自力で1件ずつ調べているのではなく、スクリプトを回して何万台ものIPへ無差別に試し打ちをしているだけです。

さらに現在は犯罪側の分業化も進んでおり、脆弱性を探す人・攻撃ツールを販売する人・それを使って侵入する人が分かれているため、ツールを購入すれば技術力が低い攻撃者でも同じレベルの攻撃を低コストで実行できてしまいます。これに対して防御側は、何万回と飛んでくる自動攻撃のすべてに穴を空けないよう運用コストを払い続けなければなりません。

「100%防ぐ」から「抜かれても被害を広げない」へ

こうした構造的な不利があるからこそ、現代のセキュリティでは「境界線で100%弾く」前提を捨て、侵入される可能性を織り込んだうえで被害を最小限に留める考え方(多層防御やゼロトラスト)が標準になっています。

  • 管理画面をインターネットに直接公開せず、VPNや限定されたIP経由だけにする
  • 1台侵入されても重要データの領域や別のサーバーへ横展開させない
  • ランサムウェアや破壊に備え、ネットワークから切り離されたオフライン/別系統のバックアップ(スナップショットや別筐体への複製)を残す

「攻撃の方が難しそうなのに、なぜいつも守る側が苦戦するのか」という疑問も、この「全勝が必須な防御」と「1勝だけでいい自動化された攻撃」というルールの違いとして見ると、納得しやすくなります。
この記事で使えるツール

この記事を共有・保存
X で共有

あわせて読みたい

ネット・セキュリティ

自宅ゲームサーバーのポートを開放するとすぐアクセスが来る仕組みと、身内向け運用の安全策

マイクラなどの自宅ゲームサーバーを外へ公開するとき、「無名の個人のIPなんてわざわざ狙われないのでは」と思いがちですが、 実際には開放した直後から世界中のボットが探知してアクセスを試みます。その仕組みと安全な対処法をまとめました。

#自宅サーバー#セキュリティ
ネット・セキュリティ

ルーターの管理画面が「外部」ではなく「同じLAN内」から狙われやすい理由と自衛策

ルーターは外からの通信を防ぐ壁のはずなのに、なぜ同じ家やWi-FiのLAN内から管理画面に干渉・乗っ取りされるトラブルが起きるのか。 LAN側を安全とみなす古い設計思想と、見直しておきたい基本設定をまとめました。

#セキュリティ#ネットワーク
ネット・セキュリティ

VPNはどこまで通せて、なぜ全部は抜けないのか。TrueNAS上のTailscaleが学校フィルタリングで止まる仕組み

「VPNを繋げばどんな制限も回避できる」わけではない理由を、Tailscale(WireGuard)の通信構造・Exit Node・UDP遮断・DPI(ディープパケットインスペクション)・VPNプロトコルごとの違いから整理した。

#VPN#Tailscale
思考・物理・会計

AI文章っぽい定型句を避けて、ChatGPT過去ログの「実測と失敗」を一次記事にする

AI生成文章に出やすい導入定型句の傾向を確認しつつ、一般論の焼き直しではなく自分のChatGPTエクスポートに眠る実機検証や失敗談をブログ記事へ起こす編集方針をまとめた。

#ライティング#ブログ運営
思考・物理・会計

なぜ減価償却で「100万円使って赤字」ではなく1円(備忘価額)を残すのか

設備投資した年の現金支出(キャッシュフロー)と本業の稼ぐ力(損益計算)を切り分ける減価償却の意味と、償却完了後に帳簿へ1円(備忘価額)を残す理由、建物の定額法統一を整理した。

#会計#減価償却
思考・物理・会計

「6時半」に違和感がないのにデンマーク語の20進数を奇妙に感じるのはなぜか

時(24進)+分(60進)+半(2進)の雑種である「6時半」は自然なのに、デンマーク語の50・70・90の20進数表現を難しく感じる理由を「パターン認識と文化バイアス」から考察した。

#数学#認知科学

ブログのトップへ