自宅にNASやゲームサーバーを立てて外部からアクセスできるようにしようとしたとき、ルーター(TP-Linkなど)の設定画面を隅々まで探しても「ポート開放(仮想サーバー / ポート転送)」の項目自体が見当たらない、あるいはグレーアウトして押せないという壁にぶつかることがあります。最初に疑いがちなアクセスポイントモード(ブリッジモード)への誤設定を確認してもちゃんと「ルーターモード」になっている場合、かなりの確率で原因になっているのが契約している回線の接続方式、いわゆるv6プラス(IPv4 over IPv6)です。
なぜ「v6プラス」だとポート開放が自由にできなくなるのか
昔のフレッツ光(PPPoE接続)では、1契約ごとに1つのIPv4グローバルアドレスが丸ごと割り当てられていたため、80番でも25565番でも好きなポート番号を自分のルーターで自由に開けられました。
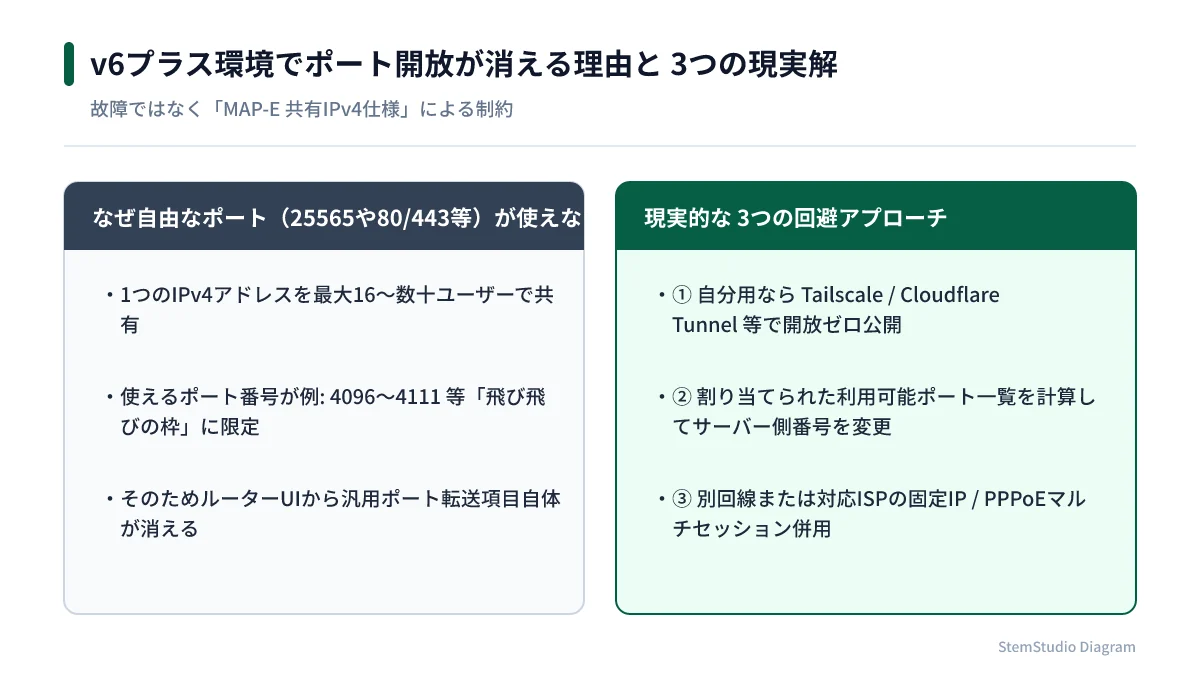
しかし現在主流になっている v6プラス(MAP-E や DS-Lite などの IPv4 over IPv6 技術) では、枯渇したIPv4アドレスを節約するために1つのIPv4グローバルアドレスを複数の契約者(家)で共有し、使えるポート番号帯をユーザーごとに細かく割り振る仕組みになっています。
- 自分が使えるポート番号があらかじめ決められた少数(たとえば16個単位などの特定範囲)に限定される。
- そのため、80番・443番・ゲームのデフォルトポートのような固定番号を勝手に開ける前提の「通常の仮想サーバー設定」は、v6プラスモードを選んだ時点でルーターUI側から非表示(または制限)になります。
※ルーターの「静的ルーティング」の欄を見かけて設定したくなりますが、ルーティングはネットワークの経路表を決める項目なのでポート転送の代わりにはなりません。
ポートを開けたいときの現実的な3つの対処法
v6プラス環境のままで外部アクセスやサーバー公開をしたい場合、取れる選択肢は次の3パターンに分かれます。
- プロバイダから割り当てられた「利用可能ポート番号」を使うゲームサーバーや自分で設定を変えられるWebサービスなら、自分の契約に割り当てられている利用可能ポートの範囲を確認し、サーバー側の待ち受けポートをその番号へ変更して、ルーターの「割り当てポート向けの開放欄(対応機種の場合)」へ設定します。
- 身内・自分専用アクセスなら「ポート開放しない(VPN / トンネル)」へ切り替えるこれが一番安全で手間が少ない方法です。自宅内のサーバーに Tailscale や Cloudflare Tunnel のような仕組みを入れると、外向き通信から中継ネットワークへトンネルを張るため、v6プラスのまま・ルーターのポートを1つも開けずに外出先から安全に接続できます。
- 不特定多数に定番ポートで公開したいなら「IPv4(PPPoE)併用」か「固定IP」どうしても特定の定番ポート番号で待ち受ける必要がある場合は、プロバイダにPPPoE接続設定(または固定IPオプション)を申し込み、ルーター側で接続セッションをPPPoEに切り替える(あるいは対応ルーターで併用する)ことで、従来の自由なポート開放が戻ってきます。
「メニューが消えているのはルーターのバグではなく、回線がIPv4アドレスを共有している仕様だから」と切り分けられるだけで、設定画面を延々と探し回る時間をぐっと減らせます。